Mastère
Expert en cybersécurité - Pentester
4ème & 5ème année
Titre RNCP de niveau 7* reconnu par l'État


Mastère Expert en cybersécurité - Pentester
Prochaine rentrée :
Septembre 2027
Durée :
2 ans
Niveau d'entrée :
BAC +3 et BAC+4
Campus concernés :
Connect
Formation disponible en ligne
Deviens pentester depuis chez toi
Construit sur Hack The Box, notre mastère est 100 % en ligne
Tu apprends à attaquer les systèmes pour mieux les protéger : trouver les failles d'un réseau d'entreprise, les exploiter dans un cadre légal, et rédiger le rapport qui permet au client de se défendre.
En deux ans, en alternance, tu suis un parcours entièrement conçu sur Hack The Box, la plateforme d'entraînement des professionnels de la cybersécurité : tests d'intrusion, Active Directory, applications web, mais aussi détection et réponse aux incidents.
Au fil du parcours, le passage de trois certifications Hack The Box t'est proposé, dont la CPTS, la certification pratique du test d'intrusion. Tu prépares un titre RNCP de niveau 7 reconnu par l'État.
- Alternance disponible dès le Mastère 1.
- Titre RNCP de niveau 7* reconnu par l'État.


☑️
100 % en ligne et asynchrone
☑️
Passage des certifications
HTB CPTS, CDSA et CWES
☑️
Un mentor cyber
suit ta progression régulièrement
Mastère Expert en cybersécurité - Pentester
Prochaine rentrée :
Septembre 2027
Durée :
2 ans
Niveau d'entrée :
BAC +3 et BAC+4
Campus concernés :
Connect
Formation disponible en ligne
Ta formation en détails
 Ce que tu vas apprendre
Les compétences que tu vas acquérir
Soft skills
Se former à distance demande de la méthode : tu apprends à planifier ton parcours, à tenir tes objectifs de semestre, à documenter ton travail et à restituer tes résultats à un client ou à une direction.
Hard skills
- Mener un test d'intrusion de bout en bout selon une méthodologie professionnelle
- Attaquer et sécuriser des environnements Active Directory
- Rechercher et exploiter des vulnérabilités web et systèmes
- Détecter une attaque et conduire la réponse à incident
- Rédiger un rapport d'audit avec des recommandations hiérarchisées
- Piloter la sécurité : SMSI, gestion des accès, PCA et PRA
 Programme du Mastère
Détails et rythme du programme
 Voie d'accès
Alternance ou statut étudiant
L'alternance , la clé de ta réussite.
Avec l'école en alternance, la professionnalisation devient le fil conducteur de tes études.
Quel que soit le cursus que tu suis, des périodes en entreprise viendront rythmer tes études. L’alternance est une formule idéale pour les étudiants, qui offre autant d'avantages professionnels que financiers.
-Maîtrise des compétences techniques
-Jusqu'à 2 ans d’expérience professionnelle au terme de tes études
-Employabilité maximisée et accélérateur de carrière
-Prise en charge des frais de formation par l'entreprise ou son OPCO.
 Le processus d’admission
Comment intégrer la formation ?
Découvre notre processus d’admission sur notre page dédiée.
https://www.ynov.com/experience-ynov/condition-admission
 Les secteurs qui recrutent
Des pentesters, les entreprises en manquent
Chaque organisation est une cible, et la réglementation européenne NIS2 élargit le nombre d'entreprises tenues de tester et de prouver leur sécurité. Les profils capables de mener un test d'intrusion rigoureux et de le restituer clairement restent rares, dans les cabinets d'audit comme chez les grands comptes.
 Les certifications accessibles
Ynov t'accompagne dans tes certifications.
Ton parcours sur Hack The Box
Hack The Box en version entreprise : l'essentiel de ton parcours technique, modules et labs, se déroule sur la plateforme, soit 791h sur deux ans.
Certifications Hack The Box
Le passage de trois certifications t'est proposé au fil du parcours, examens couverts par la licence Ynov :
- CPTS (Certified Penetration Testing Specialist), à la fin du semestre 2
- CDSA (Certified Defensive Security Analyst), à la fin du semestre 3
- CWES (Certified Web Exploitation Specialist), à la fin du semestre 4
 Tarifs
 et financement des études
Tarifs
Statut étudiant*
Règlement au comptant
Mastère 1 : 9 000 €
Mastère 2 : 9 000 €
Règlement échelonné
Mastère 1 : 9 500 €
Mastère 2 : 9 500 €
*statut étudiant disponible sur l'ensemble des campus sauf Ynov Connect
Ces tarifs pour l’année 2027/2028 s’entendent pour une inscription sous statut étudiant.
Le paiement comptant correspond à un paiement de l’intégralité des frais de formation avant le démarrage de la formation et comprend une remise de 500 euros.
Le paiement échelonné correspond à un paiement en 4 échéances.
Alternance (pour les contrats d'apprentissage et les contrats de professionnalisation)
Les frais de formation sont pris en charge par l’entreprise et/ou l’OPCO de l’entreprise. Aucun coût n’est à la charge de l’alternant.
Formation professionnelle continue
Pour toute demande d’inscription dans le cadre d’une action de formation (CPF, CPF de transition…), ou d’un financement spécifique (Pôle Emploi, Région…) et pour toutes les personnes de plus de 26 ans, le tarif applicable est le tarif sous statut étudiant auquel s'ajoute la TVA applicable (20% au 01/10/2026)
 Nos méthodes pédagogiques
Immersives et professionnalisantes
- Un parcours entièrement conçu sur Hack The Box en version entreprise : plus de 1 000 modules et des labs qui reproduisent des environnements d'entreprise
- Le passage des certifications HTB CPTS, CDSA et CWES proposé au fil du parcours
- 100 % en ligne et asynchrone : tu te formes depuis chez toi, à ton rythme, en alternance
- Un mentor cyber qui suit ta progression
- Un double profil offensif et défensif : tests d'intrusion, mais aussi détection et réponse aux incidents
- La gouvernance au programme (SMSI, gestion des accès, PCA et PRA) pour évoluer vers des responsabilités
- Un titre RNCP de niveau 7 Expert en cybersécurité, reconnu par l'État
Projets de nos étudiants
-
 Projet CybersécuritéGroupie Tracker : Informatique & Cybersécurité
-
 Projet CybersécuritéUn projet web complet autour de Puissance 4
-
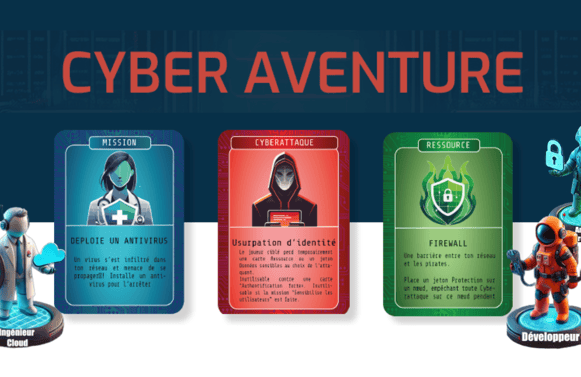 Projet CybersécuritéCyberaventure : Sensibiliser à la cybersécurité dès le plus jeune âge
-
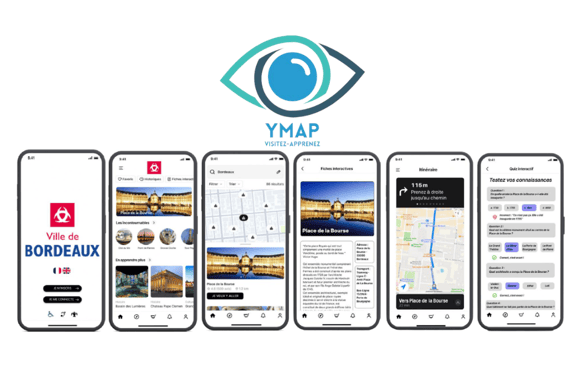 Projet CybersécuritéYMap : visitez, apprenez
-
 Projet CybersécuritéCafé Mémoire, reconnecter les personnes âgées à leurs souvenirs et à la culture
-
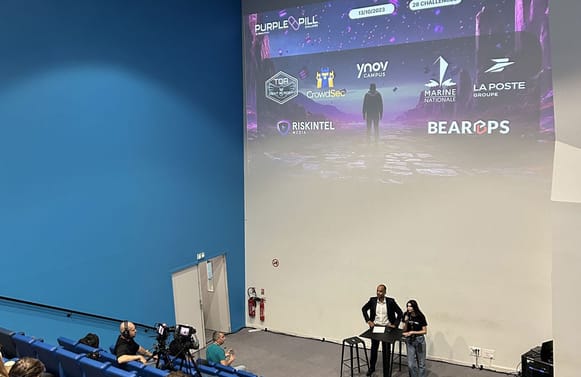 Projet CybersécuritéSuccès du Purple Pill Challenge 2023 sur le Campus de Paris Ynov
-
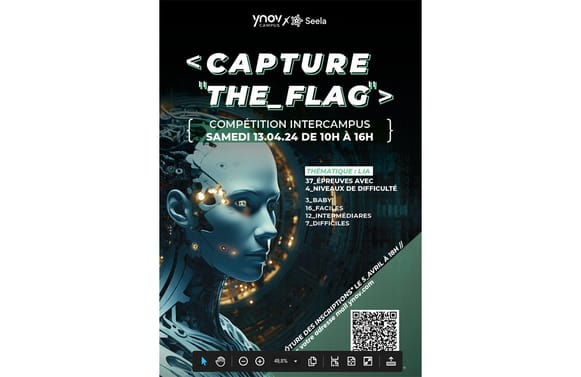 Projet CybersécuritéChallenge Capture The Flag (CTF) Intercampus : Une Compétition en Cybersécurité sur le Thème de l'IA
-
 Projet CybersécuritéProjet Cybersécurité Cheops


Débouchés métiers - Poursuites d'études
Tu peux enrichir ton profil avec une nouvelle formation mastère, si tu ne souhaites pas intégrer le marché de l'emploi à l'issue de ton mastère.
Débouchés métiers
- Pentester, auditeur en test d'intrusion
- Consultant en cybersécurité offensive
- Auditeur sécurité des systèmes d'information
- Analyste SOC
- Ingénieur cybersécurité
- Et avec l'expérience : Red Teamer, responsable d'une équipe d'audit, RSSI.
Informations complémentaires
* Titre d'Expert en cybersécurité - Niveau 7
Titre Expert en cybersécurité, délivré par YNOV, RNCP 40897, NSF 326 et 326n, de niveau 7, enregistré au RNCP par décision du Directeur Général de France Compétences en date du 25/06/2025.
Ce titre en quelques chiffres
- Taux de présentation au titre pour l’année académique 24/25 : 100%
Résultat obtenu de 173 candidats présentés sur 173 candidats éligibles à la certification
- Taux de réussite au titre pour l’année académique 24/25 : 76%
Résultat obtenu de 131 certifiés sur 173 candidats à la certification
Taux d’insertion global dans l’emploi à 6 mois : 86%
Enquête réalisée auprès des apprenants certifiés de la promotion 2024/2025, sur la base de 68 apprenants ayant répondu.
Les méthodes de calcul sont détaillées sur la page Ynov Campus, Centre de formation des apprentis - Ynov.
Voies d’accès et prérequis à la formation
Voies d'accès et prérequis à la formation
Les voies d'accès à la formation sont les suivantes :
- en contrat d'apprentissage
- en contrat de professionnalisation**
- par l'intermédiaire de la VAE : retrouvez toutes nos informations sur la VAE ICI
Le dispositif s'adresse aux titulaires d'un diplôme de niveau 6 ou équivalent dans le domaine de l'informatique, pour un parcours en 2 ans.
Toute demande ne répondant pas aux prérequis de la formation est étudiée par une commission placée sous l'autorité du certificateur.
**voie d’accès en contrat de professionnalisation uniquement accessible à Nice-Sophia, Aix-en-Provence, Lyon, Paris, Nantes, Bordeaux, Toulouse et Connect
Objectifs de la formation
L'expert en cybersécurité pentester découvre les vulnérabilités d'un système d'information à l'aide de méthodologies et d'outils offensifs. Lors de la phase d'exploitation, il évalue leur niveau de criticité, puis propose dans son rapport d'audit des mesures de remédiation ou de mitigation pour améliorer le niveau de sécurité de l'organisation.
Le parcours développe aussi les compétences défensives de l'analyste SOC (détection, investigation, réponse aux incidents) et les compétences de gouvernance attendues d'un expert de niveau 7 : politique de sécurité, gestion des accès, continuité et reprise d'activité, pilotage de projets de cybersécurité.
Méthodes mobilisées
Une pédagogie adaptée au distanciel.
Pour atteindre les objectifs pédagogiques fixés et réussir à ce que les apprenants acquièrent les compétences ci-dessus mentionnées, Ynov Campus met en œuvre diverses stratégies et outils.
L’école propose une pédagogie active, en mode travaux pratiques via des laboratoires offensifs et défensifs avec des rythmes adaptés pour permettre aux apprenants d’être plus actifs, plus créatifs et de travailler en mode collaboratif.
La pédagogie Ynov Campus cherche à responsabiliser l’apprenant face à son parcours d’études et à lui apprendre à être autonome dans son apprentissage. Pour ce faire une multiplicité de supports, formats, plateformes digitales et espaces d’apprentissage sont utilisés pour faire en sorte que les cours soient aussi variés et stimulants que possible.
Outils collaboratifs
- Hack The Box
Hack The Box est le Cybersecurity Performance Center dont la mission est d'offrir une plateforme multiusage pour développer et améliorer les performances dans le domaine de la cybersécurité. Hack The Box est la seule plateforme dans l'industrie de la cybersécurité qui combine le perfectionnement des compétences et le développement des équipes.
Offrant un environnement tout-en-un pour la croissance continue, l'évaluation et le recrutement, Hack The Box propose des solutions couvrant tous les domaines de la cybersécurité.
- Moodle
Une plateforme d’apprentissage en ligne sous licence open source servant à créer des communautés d’apprenants autour de contenus et d’activités pédagogiques. Moodle créé ainsi un environnement d’apprentissage en ligne favorisant les échanges et les interactions entre les apprenants, les enseignants et le contenu pédagogique. L’apprenant est placé au cœur du dispositif et la plateforme s’articule autour de son parcours pédagogique. Ce parcours se profile à travers la décomposition thématique ou hebdomadaire des modules. Moodle est utilisé pour l’enseignement à distance.
- Glowbl
La plateforme Glowbl permet aux étudiants d'avoir des salles virtuelles afin de réaliser les rendez-vous de coaching. Cette plateforme permet également aux apprenants de travailler en groupe pour réaliser différents types de projets, travaux dirigés ou bien encore des cas d'entreprise.
- MyCertif
La plateforme MyCertif déployée sur l'ensemble de nos campus qui permet d’optimiser les parcours de certifications pour nos étudiants et ainsi de gérer efficacement tous les aspects des certifications professionnelles RNCP de l’organisation des épreuves certificatives à l’édition des parchemins.
- Survey Monkey
Une plateforme de sondages et questionnaires en ligne permettant de réaliser des études sophistiquées et proposant une analyse de données avancée et facilitée. Survey Monkey est utilisé, entre autres, par les apprenants pour réaliser des enquêtes pour leurs mémoires de fin d’étude.
- Hyperplanning
Un logiciel de gestion des plannings et des salles. Les apprenants ont accès aux emplois du temps, aux évaluations et au suivi des absences.
- Ymatch
Une plateforme facilitant la mise en relation des étudiants avec les entreprises. Un espace intuitif qui intègre job board et CVthèque Ynov Campus. Les apprenants y déposent leur CV, consultent les offres de nos entreprises partenaires et reçoivent des propositions correspondant à leurs compétences. À travers un logiciel d’Intelligence artificielle, Ymatch met en relation de manière automatisée les compétences des apprenants avec les compétences recherchées par les entreprises, dès qu’elles publient une offre sur la plateforme. Enfin, les campus Ynov ont accès aux offres et aux candidatures de leurs étudiants pour un suivi optimal. Cela leur permet de gérer les relations contractuelles le plus simplement possible.
- Fisio
Outil permettant aux étudiants de créer gratuitement leurs CVs.
- Accès gratuit à divers logiciels
Dans le cadre de leurs parcours de formation et selon le programme visé, Ynov Campus met à disposition de ses apprenants des logiciels en accès gratuit. Par ailleurs, dès lors qu'un apprenant intègre le campus, il bénéficie de la suite Office 365 durant toute la durée de sa formation.
- Livret de Suivi de l’Apprenant (LiSA)
Le LiSA (Livret de Suivi de l’Apprenant) a pour but de suivre, d’informer et d’évaluer l’apprenant pendant la durée de son contrat d’alternance. Cet outil permet de renforcer la relation du trinôme : tuteur entreprise/maître d’apprentissage, apprenant et tuteur pédagogique. Grâce à ce LiSA, tous les acteurs impliqués peuvent accéder à des documents utiles et aux fiches permettant de réaliser le suivi et l’évaluation de l’apprenant
Des moyens humains
Pour assurer leur suivi et l’accompagnement lors de la formation, les apprenants peuvent compter sur :
- Un CyberCoach qui les oriente à tout moment et organise des « coaching points » toutes les 2 ou 3 semaines pour discuter de leur performance académique, les accompagner dans l'avancement du programme et pour les orienter sur leur projet professionnel
- Un service pédagogique en charge de l’organisation et de la planification des cours, du recrutement des intervenants et à l’écoute des apprenants pour répondre à leurs questions.
Modalités d’évaluation continue
Afin de permettre d’évaluer les acquis de la formation par chaque apprenant, les sessions d’évaluation sont réparties de la manière suivante :
Contrôle continu sur chaque module selon les modalités les plus adaptées aux objectifs voulus : QCM, Présentation orale,
- Ateliers pratiques, Etudes de cas, Exercices, Mises en situations…
- Présentations de projets à l'écrit ou à l'oral
- Suivi pédagogique lors de la période en entreprise (pour les parcours alternance)
Les résultats des évaluations sont mis à disposition de chaque apprenant après correction.
Les modalités d’évaluations certificatives
Les parcours de formation proposés visent la préparation de l’ensemble des blocs de compétences du titre et ne permettent pas de passer des blocs de compétences de manière unitaire.
Le titre est délivré au terme du parcours de formation en 5, 3, 2 ou 1 an(s) sur validation de toutes les épreuves relatives aux blocs de compétences définis.
L’obtention du titre visé nécessite obligatoirement la validation de tous les blocs de compétences.
À l’issue des épreuves certificatives, si l’apprenant ne valide que certains blocs du titre, alors il reçoit uniquement un certificat relatif au(x) bloc(s) obtenu(s).
Les conditions de rattrapage des blocs de compétences manquants sont définies dans le règlement de certification.
Le jury est composé de 2 représentants de l'organisme certificateur, 3 professionnels externes exerçant l’un des métiers visés par la certification ou supervisant des personnes qui l’exercent. Ils se réunissent afin de délibérer sur la délivrance de la certification ou des blocs de compétences de la certification aux candidats.
Pour se faire, les membres du jury s’appuient sur les éléments suivants : le résultat des évaluations certificatives, le règlement de certification, la liste des candidats, le dossier de chaque candidat avec le résultat des évaluations pratiquées pendant la formation (contrôle continu), ou dans le cas de la VAE et le résultat du jury d’évaluation VAE.
Cette commission se tient, au minimum, une fois par an.
Sa décision est souveraine
Équivalences
Il n’existe pas d’équivalences avec d’autres certifications professionnelles.
Passerelles
Le Mastère Expert en cybersécurité des campus Ynov prépare le même titre RNCP 40897 : une passerelle vers le format présentiel peut être étudiée.
Accessibilité aux personnes en situation de handicap
Les campus YNOV apportent une attention prioritaire à l’accessibilité des personnes en situation de handicap. Pour plus d’information, rendez-vous sur notre page : https://www.ynov.com/handicap
-

14 campus
dont Connect, 100% en ligne
-

9 000
étudiants
-

Formations en 2, 3 ou 5 ans
BTS - Bachelors - Mastères
-

+ de 4 200 apprenants
en alternance
Date de dernière modification : 21/10/26